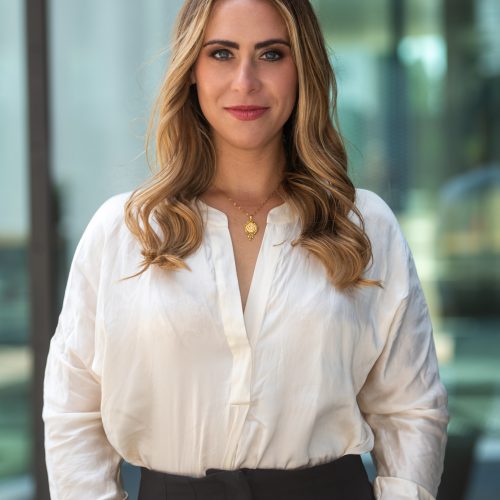
Director of Threat Intelligence at DuskRise
Alicia Fawcett è Director of Threat Intelligence di DuskRise, dove ha assunto la guida del team Cluster25 e si occupa di iniziative per migliorare la postura di cybersecurity,implementare misure strategiche e sviluppare documenti tecnici completi per la sicurezza nazionale, la difesa, le istituzioni accademiche e le infrastrutture critiche. Con una vasta esperienza in geopolitica, disinformazione, intelligence sulle minacce, politiche sulle nuove tecnologie, cybersecurity, integrazione dell’intelligenza artificiale e gestione di progetti globali, Alicia ha dato un contributo significativo al settore. In precedenza, ha ricoperto il ruolo di Senior Cybersecurity Expert presso McKinsey & Co.,focalizzandosi su conformità strategica, intelligence sulle minacce, protezione dei dati,
gestione del rischio e adesione alle normative. La sua carriera ha influenzato in modo rilevante lo sviluppo di strategie e politiche di cybersecurity nei settori privato, pubblico e non-profit.
Alicia ha collaborato con il Dipartimento di Stato degli Stati Uniti, think tank a Capitol Hill, Uber e media internazionali. La sua competenza in cinese mandarino e nelle questioni relative alla Cina le ha permesso di pubblicare analisi open-source con importanti media e riviste specializzate. Inoltre, ha fornito consulenza in materia di cybersecurity a importanti istituzioni finanziarie globali, aziende automobilistiche e servizi pubblici. Con solide radici accademiche, Alicia collega teoria e pratica, formando i futuri leader in cybersecurity e relazioni internazionali, guidando l’implementazione di tecnologie all’avanguardia e garantendo la conformità legale. Come stimata docente presso l’Università di Economia e Commercio di Praga, offre preziose intuizioni sull’intersezione critica tra cybersecurity e
relazioni internazionali. La sua capacità di spiegare concetti complessi di cybersecurity a un pubblico diversificato sottolinea il suo ruolo di comunicatore ed educatrice efficace, contribuendo in modo significativo ai progressi nel panorama globale della cybersecurity.
Titolo dello speech
Unleashing the power of threat intelligence; stay one step ahead to protect your brand, customers and nation.
(Sfruttare l’Intelligence sulle Minacce per Potenziare le Difese Cibernetiche salvaguardando l’Integrità dei Brand e la Sicurezza Nazionale)
Abstract
Nell’attuale panorama delle minacce in rapida evoluzione, una cybersecurity strategica e multi-livello è fondamentale. Questo intervento mostrerà come le organizzazioni possano potenziare le loro difese attraverso l’uso sinergico di Threat Intelligence, Intelligenza Artificiale (AI) e soluzioni di Network Detection and Response (NDR). Sarà posta enfasi sull’importanza dell’intelligence preventiva e dei sistemi di allerta per il miglioramento delle capacità di monitoraggio e contrasto alle minacce informatiche mirate ai servizi essenziali e la sicurezza nazionale. Inoltre, verranno esaminate le strategie di gestione dell’attribuzione,
la protezione dell’integrità dei marchi e il rilevamento efficace della disinformazione. Infine si dimostrerà come utilizzare l’intelligence open-source per creare uno strato di difesa in profondità al fine di rafforzare le strategie di cybersecurity e costruire un framework di difesa informatica resiliente.
L’azienda
DuskRise è una società che sviluppa e distribuisce le sue soluzioni di sicurezza informatica a livello globale, fornendo alle organizzazioni informazioni sulle minacce, strumenti avanzati di mitigazione e una guida esperta. All’interno dell’ecosistema DuskRise troviamo l’unità di élite Cluster25, specializzata nella Cyber Threat Intelligence. Gli esperti di Cluster25 progettano e sviluppano in modo indipendente tecnologie finalizzate alla classificazione e alla categorizzazione di artefatti dannosi e alla loro correlazione con gruppi di attori noti. Il team Cluster25 scandaglia continuamente il Clear, Deep e Dark Web per cogliere nuovi indicatori di compromissione, minacce emergenti, attori malevoli rilevanti, tattiche in evoluzione e campagne mirate. Le informazioni raccolte forniscono avvisi in tempo reale, risposte proattive e report personalizzati che aiutano a proteggere l’infrastruttura e le risorse dei clienti di DuskRise, dalle Organizzazioni Intergovernative alle PMI. Le attività di Cyber Threat Intelligence di DuskRise confluiscono nella piattaforma proprietaria C25, che analizza una grande quantità di dati provenienti da diversi canali: OSINT (Open Source Intelligence), CLOSINT (Fonti ad Accesso Riservato e Canali Clandestini) e HUMINT (Intelligence ottenuta da dati raccolti e forniti da fonti umane e contatti interpersonali). Le caratteristiche della Piattaforma C25 On-Prem L’architettura on-premise offre un maggiore controllo dei dati e una compliance sicura. I dati, direttamente controllabili dal cliente e sempre accessibili, e le applicazioni mission critical risiedono nel datacenter proprietario. Profilazione Avanzata di attori e minacce Cluster25 contestualizza e categorizza le informazioni acquisite sia per organizzazione specifica che per settore. Fornisce informazioni sugli attacchi informatici sia di tipo criminale/opportunistico sia di tipo persistente avanzato. Sono forniti report dedicati all’analisi, alla contestualizzazione geo-politica e alle procedure tecniche e tattiche dell’attore della minaccia basate su MITRE ATT&CK. Accesso a fonti uniche solo su invito Cluster25 acquisisce informazioni direttamente dai canali chiusi del dark/deep web per valutare l’esposizione globale di un settore specifico, di un Paese e di aziende specifiche. Fornisce informazioni su fughe di dati, credenziali esposte e botnet attraverso una rete proprietaria di sinkhole. Dati su misura per aziende e industrie/settori specifici Cluster25 acquisisce dati e informazioni uniche e può accedere a informazioni tecniche dettagliate. Spesso segue gli attori delle minacce dal momento della creazione del dominio o dei server di comando e controllo. Questo gli consente di fornire informazioni davvero esclusive.